【保密提醒】删除遮挡密级,这类行为就是在泄密!
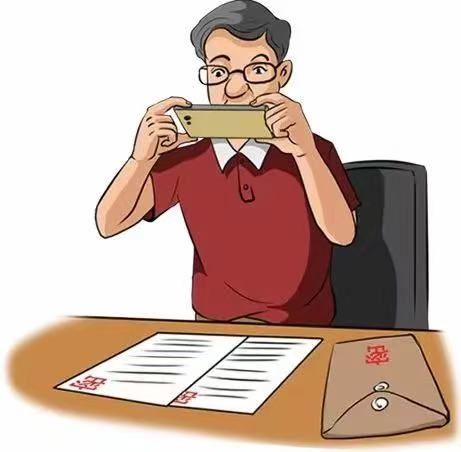
把密级标识遮住,把关键数字打码,把单位名称涂掉——很多人以为,只要“处理”过了,再传给图文识别小程序就不算泄密。保密部门的回答很干脆:不算“脱敏”,算“自欺欺人”。“我把‘机密’两个字盖住了,应该没事吧?”这大概是机关单位里关于图文识别小程序最常见的一句“自我安慰”。说话的人未必是故意违规,他甚至可能觉得自己“挺谨慎的”——毕竟,他“处理”过了。但保密规定对这类操作的定性没有任何模糊空间:办公资料严禁随意拆分、脱敏后上传图文识别小程序,严禁依靠人工遮挡、字符替换规避风险,涉密资料应全程采用涉密信息系统处理。
1.你删除和遮挡的只是“标签”,不是“秘密”
删除和遮挡密级标识的逻辑漏洞在于:它把“定密”理解成了一件贴标签的事。一份机密级文件,它的密级不是因为左上角印着“机密”两个字。是因为文件本身的内容——那些数据、部署、方案、名单——一旦泄露会危害国家安全。你遮住了“机密”二字,内容一个字没少,文件的性质一分没变。
典型案例
某国有企业文员陈某,刻意遮住涉密文件密级标志后,扫描文件并存储在连接互联网的计算机中,被保密检查发现。另一位新选调干部孙某,将密级标识遮挡后拍照通过微信发送,同样被给予党纪政务处分。
案例分析
他们的操作在技术上“完成”了遮挡,但在法律上,遮挡这个动作本身不产生任何“脱敏”效果。判断是否涉密的标准,从来不是你“处理”了什么,而是文件本身是什么。
2.“删除密级”的核心隐患:你控制不了上传之后的事
即便退一步——假设你遮挡得足够彻底,上传的那张图上确实看不出敏感内容——风险依然存在。所有第三方图文识别小程序均为互联网云端服务,并非本地离线运算。拍摄的照片、扫描的资料,会自动上传至第三方云端服务器完成解析运算。更关键的是,这些工具“会在用户上传图片时自动收集、留存图片原图及转换后的文字内容”。你传给它的,是原图。你遮挡的那一下,发生在上传之前,但它留存的是你上传的那张图——如果遮挡不彻底、有透光、有边角残留,或者原图分辨率足以还原被覆盖区域,你自以为的“脱敏”在服务器端可能根本不成立。而一旦数据进入云端,“清空记录、卸载小程序”都无济于事:云端服务器的原始数据已永久留存备份,不受个人操作控制。你控制不了后台人员会不会看,控制不了服务器会不会被攻破,更控制不了那些数据最终流向哪里。
3.真正该记住的边界,只有一条
围绕图文识别小程序的讨论,很容易滑向技术细节:遮多少算够、打码到什么程度算安全、什么格式不会被留存。这些讨论本身就是陷阱——它暗示“处理得当就可以用”。正确的边界比这简单得多,也硬得多:涉密资料,全程在涉密信息系统中处理。不拍照,不上传,不经过任何互联网小程序。没有“脱敏后上传”这个中间选项,因为“脱敏”不是一个法律概念,它只是使用者给自己发明的一道心理缓冲。内部敏感资料,同样不上传。保密规定列出的禁止清单是“涉密文件、内部纪要、未公开业务数据、专项会议资料、敏感工作台账,一律禁止上传至任何图文识别小程序”。如果你不确定一份材料属于哪一类,答案就是“不上传”。“就这一次”不构成任何豁免。技术核查的能力远超个人想象。某市广播电视台机要员顾某在调查中矢口否认,技术核查不仅确认了本次行为,还挖出了其此前以相同方式违规上传的另外6份涉密文件。用顺手的东西,不会只用一次;而每一次上传,都在服务器里留了底。
有一句话值得每一个保密人记住:你遮挡的那一下,遮住的是自己的判断力,不是文件里的秘密。一份机密级文件,不会因为你盖住了“机密”两个字,就变成非密文件。同样,一次违规上传,不会因为你“处理过”,就变成合规操作。
图文识别小程序的便捷是真的,它背后那台服务器的不受控,也是真的。在这两者之间,唯一可靠的防线,是你选择不传。
来源:保密小卫士